Domain cpri.de kaufen?
Wir ziehen mit dem Projekt
cpri.de um.
Sind Sie am Kauf der Domain
cpri.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cpri.de kaufen?
Was ist Schadsoftware?
Schadsoftware ist eine Art von Computerprogramm, das entwickelt wurde, um Schaden anzurichten, Daten zu stehlen oder das Funktionieren eines Computersystems zu beeinträchtigen. Diese Art von Software kann Viren, Würmer, Trojaner, Spyware oder Ransomware umfassen. Schadsoftware wird oft heimlich installiert und kann dazu führen, dass persönliche Informationen gestohlen oder das System beschädigt wird. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Sicherheitssoftware verwendet und vorsichtig beim Öffnen von Dateien aus unbekannten Quellen ist. **
Was ist Schadsoftware?
Schadsoftware, auch Malware genannt, ist eine Art von bösartiger Software, die entwickelt wurde, um Schaden an einem Computer, einem Netzwerk oder an Daten zu verursachen. Diese Programme können verschiedene Formen annehmen, wie Viren, Würmer, Trojaner, Spyware oder Ransomware. Schadsoftware kann dazu verwendet werden, persönliche Informationen zu stehlen, Systeme zu beschädigen, den Zugriff auf Dateien zu blockieren oder andere schädliche Aktivitäten auszuführen. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Antivirenprogramme und Firewalls verwendet und vorsichtig mit dem Herunterladen von Dateien aus dem Internet umgeht. **


Ähnliche Suchbegriffe für Schadsoftware
Top-Angebote
Produkte zum Begriff Schadsoftware:
-
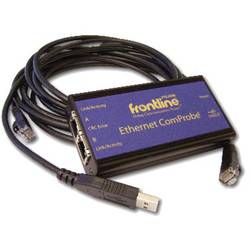
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist WordPress-Schadsoftware?
WordPress-Schadsoftware bezieht sich auf bösartige Programme oder Codes, die in WordPress-Websites eingeschleust werden, um Schaden anzurichten. Diese Schadsoftware kann verschiedene Formen annehmen, wie z.B. Malware, Phishing-Links oder Backdoors, die es Angreifern ermöglichen, die Kontrolle über die Website zu übernehmen. Die Schadsoftware kann dazu führen, dass die Website heruntergefahren wird, Daten gestohlen werden oder die Website für illegale Aktivitäten genutzt wird. Es ist wichtig, regelmäßig Sicherheitsprüfungen durchzuführen und Sicherheitsmaßnahmen zu ergreifen, um WordPress-Schadsoftware zu vermeiden. **
-
Wie kann man sich vor Schadsoftware schützen? Was sind die gängigsten Arten von Schadsoftware?
Man kann sich vor Schadsoftware schützen, indem man regelmäßig Antivirensoftware aktualisiert, keine unbekannten Dateianhänge öffnet und vorsichtig beim Surfen im Internet ist. Die gängigsten Arten von Schadsoftware sind Viren, Würmer und Trojaner. **
-
Was sind Viren, Schadsoftware usw.?
Viren sind schädliche Programme, die sich selbst replizieren und in andere Dateien oder Programme einfügen, um sich zu verbreiten. Schadsoftware ist ein Sammelbegriff für verschiedene Arten von schädlichen Programmen wie Viren, Würmer, Trojaner und Spyware, die dazu dienen, Daten zu stehlen, Systeme zu beschädigen oder andere schädliche Aktivitäten auszuführen. Diese Programme können durch infizierte Dateien, E-Mails oder Websites auf Computer gelangen und erheblichen Schaden anrichten. Es ist wichtig, sich vor solchen Bedrohungen zu schützen, indem man Antivirensoftware verwendet und vorsichtig im Umgang mit unbekannten Dateien und Links im Internet ist. **

Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
Top-Angebote
Produkte zum Begriff Schadsoftware:
-
Comelit Group Protokoll Schnittstelle 20004600Bussystem KNX=neinBussystem KNX-Funk=neinBussystem Funkbus=neinBussystem LON=neinBussystem Powernet=neinAndere Bussysteme=sonstigeFunk bidirektional=neinAusführung=sonstigeMontageart=REGBreite in Teilungseinheiten=3Werkstoff=KunststoffWerkstoffgüte=sonstigeOberflächenschutz=sonstigeAusführung der Oberfläche=mattFarbe=weißRAL-Nummer (ähnlich)=9010Transparent=neinMit Busankopplung=jaMit Beschriftungsfeld=neinMit LED-Anzeige=jaSchutzart (IP)=IP30431,33 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Osram Knx-Schnittstelle Zur Bidirektionalen KommunikationLichtmanagementsysteme. Produkteigenschaften: Vollständig mit der ETS-Software konfigurierbar und kann bis zu 250 Gruppenobjekte verarbeiten, Spannungsversorgung mittels KNX Bus, kein dezidiertes Gerät benötigt, KNX Programmierinterface gemäß KNXnet/IP Spezifikation, LEDs zeigen verschiedene Arbeitsmodi und Kommunikationsfehler auf LAN und KNX Bus an, Taster für Diagnosefunktionalität, Produktvorteile: Bi-direktionale Kommunikation zwischen KNX und kompatiblen OSRAM LMS und Sensoren, In Kombination mit DALI Professional, App-Steuerung zusätzlich zu KNX möglich, Mit DALI Professional, sind DALI Sensor Information im KNX verfügbar, In Verbindung mit DALI Professional wird eine solide und einfache Lichtregelung ermöglicht, In Kombination mit DALI Professional HCL, sind RGB-Lösungen in KNX möglich, Anwendungsgebiete: Industrie mit hervorragender Lichtregelung, auch im Hochregallagerbereich, Office mit High-End-HCL-Funktionalität, Repräsentative Bereiche mit mehrfarbigen Effekten und Tunable White, Shop und Einzelhandel mit farbigem und Tunable White gesteuerter Beleuchtung, Gesundheitswesen und Hotellerie mit HCL-Funktionalität, Technische Daten: Länge: 90 mm, Breite: 18 mm, Höhe: 62 mm, Nettogewicht: 40 g, Nennstrom: 20 mA, Material: Kunststoff, Farbe: Grau, EAN: 40621720200082012,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Schadsoftware?
Schadsoftware ist eine Art von Computerprogramm, das entwickelt wurde, um Schaden anzurichten, Daten zu stehlen oder das Funktionieren eines Computersystems zu beeinträchtigen. Diese Art von Software kann Viren, Würmer, Trojaner, Spyware oder Ransomware umfassen. Schadsoftware wird oft heimlich installiert und kann dazu führen, dass persönliche Informationen gestohlen oder das System beschädigt wird. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Sicherheitssoftware verwendet und vorsichtig beim Öffnen von Dateien aus unbekannten Quellen ist. **
-
Was ist Schadsoftware?
Schadsoftware, auch Malware genannt, ist eine Art von bösartiger Software, die entwickelt wurde, um Schaden an einem Computer, einem Netzwerk oder an Daten zu verursachen. Diese Programme können verschiedene Formen annehmen, wie Viren, Würmer, Trojaner, Spyware oder Ransomware. Schadsoftware kann dazu verwendet werden, persönliche Informationen zu stehlen, Systeme zu beschädigen, den Zugriff auf Dateien zu blockieren oder andere schädliche Aktivitäten auszuführen. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Antivirenprogramme und Firewalls verwendet und vorsichtig mit dem Herunterladen von Dateien aus dem Internet umgeht. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist WordPress-Schadsoftware?
WordPress-Schadsoftware bezieht sich auf bösartige Programme oder Codes, die in WordPress-Websites eingeschleust werden, um Schaden anzurichten. Diese Schadsoftware kann verschiedene Formen annehmen, wie z.B. Malware, Phishing-Links oder Backdoors, die es Angreifern ermöglichen, die Kontrolle über die Website zu übernehmen. Die Schadsoftware kann dazu führen, dass die Website heruntergefahren wird, Daten gestohlen werden oder die Website für illegale Aktivitäten genutzt wird. Es ist wichtig, regelmäßig Sicherheitsprüfungen durchzuführen und Sicherheitsmaßnahmen zu ergreifen, um WordPress-Schadsoftware zu vermeiden. **
Ähnliche Suchbegriffe für Schadsoftware
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unterstützte KommunikationUnterstützte Kommunikation , Eine Einführung in Theorie und Praxis , Linsen, Tönungen & Folien > Lichter & Leuchten , Auflage: 6. Auflage, Erscheinungsjahr: 20210210, Produktform: Kartoniert, Redaktion: Wilken, Etta, Auflage: 21006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 326, Abbildungen: 22 Abbildungen, 10 Tabellen, Themenüberschrift: EDUCATION / Special Education / General, Keyword: Alternative Kommunikation; Nichtsprechende Kommunikation; Spracherwerb, Fachschema: Behinderung / Kinder, Jugendliche~Jugend / Behinderung~Kind / Behinderung~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung~Kommunikation (Mensch)~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik~Sozialarbeit~Spracherwerb~Sprachbehinderung~Sprache / Störungen~Sprachstörung - Patholinguistik~Störung (psychologisch) / Sprachstörung, Fachkategorie: Sonderpädagogik, Bildungszweck: für spezielle Lernschwächen, Thema: Optimieren, Warengruppe: HC/Sonderpädagogik, Behindertenpädagogik, Fachkategorie: Bildungsstrategien und -politik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 231, Breite: 157, Höhe: 20, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783170329744 9783170257757 9783170212947 9783170192188 9783170167322, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich vor Schadsoftware schützen? Was sind die gängigsten Arten von Schadsoftware?
Man kann sich vor Schadsoftware schützen, indem man regelmäßig Antivirensoftware aktualisiert, keine unbekannten Dateianhänge öffnet und vorsichtig beim Surfen im Internet ist. Die gängigsten Arten von Schadsoftware sind Viren, Würmer und Trojaner. **
-
Was sind Viren, Schadsoftware usw.?
Viren sind schädliche Programme, die sich selbst replizieren und in andere Dateien oder Programme einfügen, um sich zu verbreiten. Schadsoftware ist ein Sammelbegriff für verschiedene Arten von schädlichen Programmen wie Viren, Würmer, Trojaner und Spyware, die dazu dienen, Daten zu stehlen, Systeme zu beschädigen oder andere schädliche Aktivitäten auszuführen. Diese Programme können durch infizierte Dateien, E-Mails oder Websites auf Computer gelangen und erheblichen Schaden anrichten. Es ist wichtig, sich vor solchen Bedrohungen zu schützen, indem man Antivirensoftware verwendet und vorsichtig im Umgang mit unbekannten Dateien und Links im Internet ist. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.